Programa Piloto Fundador — Quedan 3 de 3 cupos · $2.500 setup (lista $5.000–$7.500) ESENLinkedIn →
Aurora AI Technology Corp
Aurora Sentinel
BY AURORA AI TECHNOLOGY CORP
Aurora Sentinel — Piloto Fundador

Sabe cuándo alguien intenta entrar a tus servidores. Antes de que sea un problema.

Aurora Sentinel vigila tus servidores Linux las 24 horas, la IA filtra el ruido y tú recibes solo lo que importa. Pruébalo 30 días en tu infraestructura real.

SIN COMPROMISO · QUEDAN 3 DE 3 CUPOS FUNDADORES · RESPUESTA EN MENOS DE 24 H · 🇺🇸 EMPRESA AMERICANA

SENTINEL · EJEMPLO DE ALERTAEN VIVO
ALERTA PRIORITARIA — HACE 2 MIN
Servidor web-02: 340 intentos de acceso fallidos desde una IP en el extranjero, en 10 minutos.

La IA correlacionó 340 eventos sueltos en una sola señal clara. Nada de ruido: solo lo que necesitas saber, con el contexto para decidir.

IP bloqueada · Reporte listo para ti
LA IA ANALIZA. TÚ DECIDES.
El problema

Tus servidores ya están siendo probados. La pregunta es si te estás enterando.

Tus servidores reciben intentos de acceso todos los días. ¿Sabes cuántos y de dónde?

Los logs existen, pero nadie los lee. Ahí dentro está la señal de un ataque que ya empezó.

Si alguien ya entró, ¿te enterarías hoy? ¿O lo sabrías cuando el daño esté hecho?

Cómo funciona

Vigilancia continua, sin ruido y sin equipo de seguridad propio.

01

Te enteras de lo importante

Un sensor ligero vigila cada servidor las 24 horas: accesos, procesos y conexiones. La IA analiza miles de eventos y te entrega solo las señales que importan, en lenguaje claro.

02

Sin cargar tus servidores

El sensor consume muy pocos recursos: tus servidores siguen trabajando como siempre. Toda la información viaja cifrada de extremo a extremo, con un certificado propio por servidor.

03

Tú decides, siempre

La IA analiza, prioriza y recomienda — pero la decisión final es tuya. Recibes la evidencia y el contexto; qué hacer con ella lo eliges tú. AI works. You decide.

Evidencia, no promesas

Probado bajo carga real.

Sometimos Aurora Sentinel a una prueba de estrés cien veces mayor que la carga de un piloto típico. Estos son los resultados medidos.

50
Agentes reales conectados a la vez
240.000
Eventos procesados en una ráfaga
0
Eventos perdidos
Transparencia total: prueba de estrés realizada en noviembre de 2026 sobre nuestra propia infraestructura: 50 agentes reales conectados por mTLS con sus propios certificados — 2 en nuestra propia producción y 48 dedicados a la prueba de carga, el método estándar de la industria para certificar capacidad. Si tu equipo técnico quiere los detalles, están todos aquí abajo.
VER DETALLES TÉCNICOS DE LA PRUEBA
Fecha de la pruebaNoviembre 2026
Agentes concurrentes50 reales (2 en producción + 48 de prueba de carga)
Eventos en ráfaga~240.000
Fallos de transporte0 — durante toda la prueba
CPU del runtime121% de 600% disponibles
Memoria del servidor2,1 GB de 11,7 GB
Backlog tras la ráfagaDrenaje automático, sin intervención
InfraestructuraVPS estándar de ≈US$10/mes
Caso real · Nuestro propio servidor

Este servidor ya está siendo atacado. Y Sentinel lo está viendo.

El servidor que hospeda esta página está expuesto a Internet, como cualquier servidor en producción. En menos de 24 horas recibió 7.164 intentos de acceso por fuerza bruta — casi 6 cada minuto: bots probando contraseñas, uno tras otro, a todas horas.

Sentinel detectó cada intento, los correlacionó y los convirtió en una sola señal priorizada: "ataque de fuerza bruta sostenido contra SSH". Eso es exactamente lo que verías en tu reporte: no miles de líneas de log, sino lo que está pasando y qué tan grave es.

El piloto de 30 días

Nosotros hacemos el trabajo. Tú recibes las respuestas.

Semana 1 · Instalación

Nosotros instalamos

Tú solo nos das acceso. Menos de una hora por servidor, sin detener tu operación.

Semana 2 · Aprendizaje

Sentinel aprende

Aprende cómo funciona tu infraestructura en condiciones normales, para distinguir lo raro de lo rutinario.

Semana 3 · Alertas

Recibes señales

Empiezas a recibir señales priorizadas en lenguaje claro y un reporte semanal.

Semana 4 · Decisión

Decides con datos

Recibes el reporte ejecutivo completo: lo que Sentinel vio, lo que detectó y lo que vale para tu operación.

Precio simple, sin letra pequeña

Sabes lo que cuesta antes de hablar con nosotros.

PRECIO FUNDADOR — QUEDAN 3 DE 3 CUPOS
Piloto · 30 días
$2.500 USD · una sola vez

Precio de lista: $5.000 – $7.500

Precio fundador para los primeros 3 clientes, a cambio de tu feedback y un testimonio. Y si continúas después del piloto, los $2.500 se descuentan de tus primeros meses.

  • Instalación incluida — nosotros la hacemos por ti
  • 30 días de vigilancia sobre tu infraestructura real
  • Reporte ejecutivo con evidencia y recomendaciones
  • Soporte directo durante todo el piloto
Reservar mi cupo
¿YA ESTÁS LISTO? PAGA DIRECTO AQUÍ
Pagar $2.500 y asegurar mi cupo →
PAGO SEGURO PROCESADO POR STRIPE · CUBIERTO POR LA GARANTÍA DEL PILOTO
Después del piloto
$6 USD por servidor / mes

Precio congelado por 12 meses para clientes fundadores. Sin permanencia: cancela cuando quieras.

10 servidores → $60 / mes
20 servidores → $120 / mes
50 servidores → $300 / mes
✓

Garantía de riesgo cero

Si al terminar los 30 días no ves valor, no tienes obligación de continuar — y te llevas el reporte ejecutivo completo, con todo lo que Sentinel detectó en tu infraestructura. Además, puedes desinstalar el sensor en cualquier momento, sin costo y sin preguntas.
Preguntas frecuentes

Las dudas que todo el mundo tiene, respondidas.

¿El sensor puede ralentizar o romper mis servidores?
No. El sensor está diseñado para consumir mínimos recursos: en nuestra prueba de estrés con 50 agentes, un servidor estándar ni se inmutó. Se instala como un servicio normal de Linux y se desinstala limpio, sin dejar rastro.
¿Qué información sale de mi infraestructura y dónde se guarda?
Solo telemetría de seguridad: procesos, intentos de acceso y conexiones. Viaja cifrada de extremo a extremo y se guarda en la infraestructura dedicada del piloto. Nunca vendemos ni compartimos tus datos.
¿Reemplaza mi antivirus o firewall?
No, los complementa. Tu antivirus y tu firewall siguen igual; Sentinel añade la capa que hoy no tienes: vigilancia continua y alguien (la IA) leyendo lo que nadie lee.
¿Qué pasa después de los 30 días? ¿Estoy obligado a seguir?
No. Al final recibes el reporte ejecutivo y decides con datos. Si no continúas, desinstalamos el sensor sin costo y te quedas con el reporte.
¿Cómo se desinstala?
Con un solo comando, en menos de un minuto. Si lo prefieres, lo hacemos nosotros por ti. Sin costo y sin condiciones.
¿Necesito un equipo de seguridad para usarlo?
No. Precisamente para eso existe: recibes señales priorizadas en lenguaje claro, con el contexto para decidir, y soporte directo de nosotros durante todo el piloto.
¿Qué distribuciones de Linux soporta?
Ubuntu, Debian y la mayoría de distribuciones con systemd. Si usas otra, lo confirmamos contigo en la auditoría de 15 minutos, antes de instalar nada.
¿Quién tiene acceso a mis datos dentro de Aurora?
Únicamente el equipo de Aurora que opera el piloto. Cada servidor se conecta con su propio certificado cifrado, y el acceso a los datos está restringido y registrado.
¿Qué pasa si encuentra algo grave? ¿Quién actúa?
Te alertamos de inmediato, con la evidencia y el contexto. La decisión y la acción son siempre tuyas — nosotros te guiamos sobre las opciones. La IA analiza; tú decides.
Para quién es

Si esto suena a tu empresa, hablemos.

Es para ti si…

  • Tienes servidores Linux propios o alquilados en producción
  • Tu equipo de TI es pequeño y no puede vigilar logs 24/7
  • Eres una startup SaaS, agencia o hosting
  • Necesitas mostrar controles de seguridad a tus propios clientes

No es para ti si…

  • Solo usas servicios gestionados, sin acceso a tus servidores
  • Necesitas soporte para Windows o macOS (hoy cubrimos solo Linux)
  • Buscas reemplazar tu antivirus o tu firewall — Sentinel los complementa
Quién está detrás

En seguridad, le compras a personas. Esta soy yo.

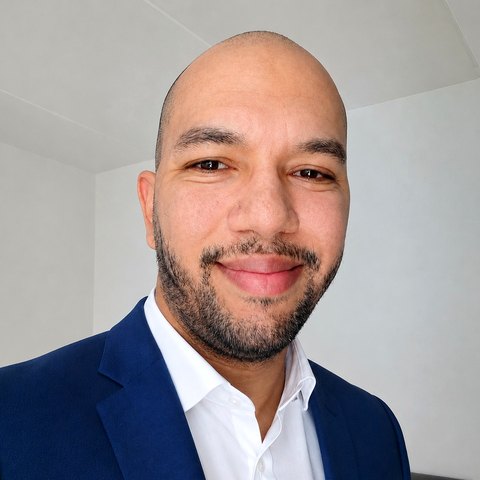
Félix Suniaga Valencia, Fundador y CEO de Aurora AI Technology Corp

Félix Suniaga Valencia

Fundador & CEO — Aurora AI Technology Corp · 🇺🇸 Delaware, EE. UU.

Fundé Aurora AI Technology Corp en Delaware, USA, con una convicción: la inteligencia artificial debe construir cosas que funcionen en el mundo real. Aurora Sentinel nació de proteger nuestra propia infraestructura primero — cada alerta que verás en tu piloto ya pasó por los servidores que sostienen esta página.

Conecta conmigo en LinkedIn →
Contacto

Hablemos de tus servidores.

Auditoría gratuita de 15 minutos: revisamos tu exposición actual y te mostramos la telemetría del piloto en vivo, en pantalla compartida. Si tiene sentido para tu operación, reservas uno de los 3 cupos fundadores.

Déjanos tus datos y te contactamos en menos de 24 horas. También puedes escribirnos directamente:

RESPUESTA EN MENOS DE 24 HORAS
Recibido. Te contactamos en menos de 24 horas para agendar tu auditoría.
No pudimos registrar tu mensaje. Inténtalo de nuevo o escríbenos por LinkedIn.
PARA TU EQUIPO TÉCNICO — ARQUITECTURA Y STACK
AgenteSensor EDR ligero para Linux (systemd, desinstalación limpia)
TransportemTLS con CA propia — un certificado único por servidor
Pérdida de datosCero: spool durable con ACK estricto (probado bajo ráfaga de ~240.000 eventos)
Motor cognitivoPipeline AIPB: correlación de eventos, priorización y recomendación
Infraestructura del pilotoVPS estándar (≈US$10/mes) — la eficiencia es parte del diseño
LinuxmTLSPostgreSQLRedis StreamsQdrantFastAPIDocker